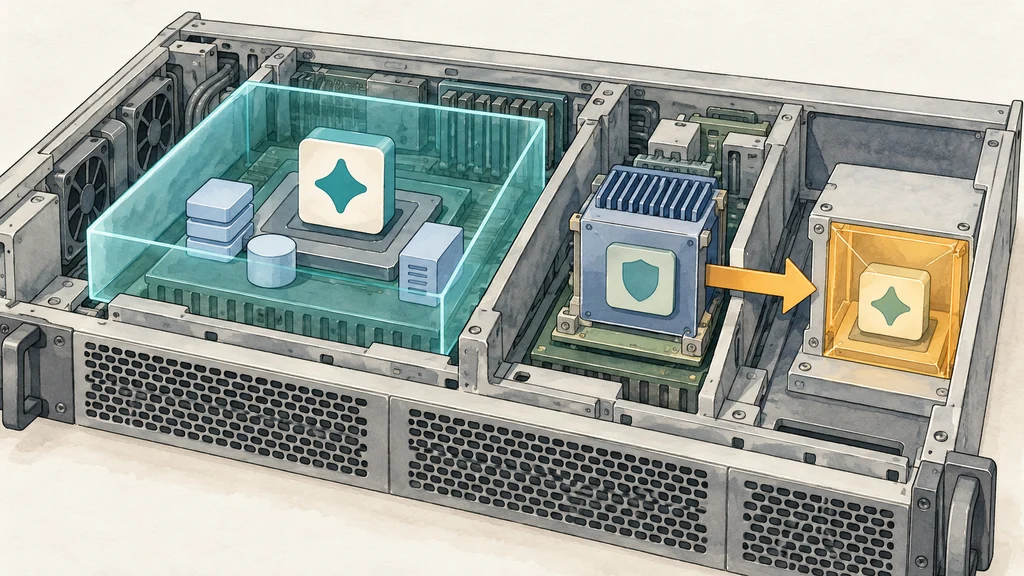
AIエージェントのアクセス制御と、実行ホストの外で行う監視・隔離が接続された。Armによると、NVIDIAの安全制御基盤は、エージェントを動かすCPUとは独立したDPU上にも制御点を設ける構成だ。
実行環境の境界でアクセスと操作を制御する
Armによると、NVIDIAの安全制御基盤Open Agent Safety Platformでは、実行環境を制御するソフトウェアOpenShellがエージェントの周囲に境界を設ける。この境界で、アクセスできる対象と実行できる操作を制御する。
境界の内側では、エージェントの実行環境、処理の調整を担うオーケストレーション、ツール実行、アプリケーションがCPUを使う。実行を担うCPUに対し、その外側にも監視と制御のための計算資源を置く。
DPUがホストとは独立した制御点を持つ
外側の制御を担うのは、ネットワークなどのインフラ処理用プロセッサーであるDPUだ。Armは、ネットワーク、監視、隔離、セキュリティの処理をホストCPUから移すことで、保護対象のエージェントやアプリケーションとは独立した制御点を設けると説明している。
この基盤で使われるNVIDIAのDPU、BlueField-4は、64基のArm Neoverse V2コアを持つプロセッサーNVIDIA Graceを搭載する。Armによると、この構成がホストから独立したインフラ実行環境を提供する。
実行環境のポリシーを別の信頼領域へつなぐ
独立した実行環境をエージェント側の制御につなぐのが、OpenShellと監視ソフトウェアNVIDIA Sentryの連携だ。Armによると、BlueField上の監視ソフトウェアとの接続によって、ポリシーの適用範囲がエージェントの実行環境から別の信頼領域へ広がる。
ここでの信頼領域は、保護対象から独立して制御を実行する側の領域を指す。この連携により、インフラとネットワークの制御がエージェント自身から独立して動作するという。
挙動の監視をエージェントの隔離へつなげる
独立した領域に置かれるSentryは、エージェントの挙動をリアルタイムで監視する。Armは、この監視によって安全でない挙動を示すエージェントを隔離できるとしている。