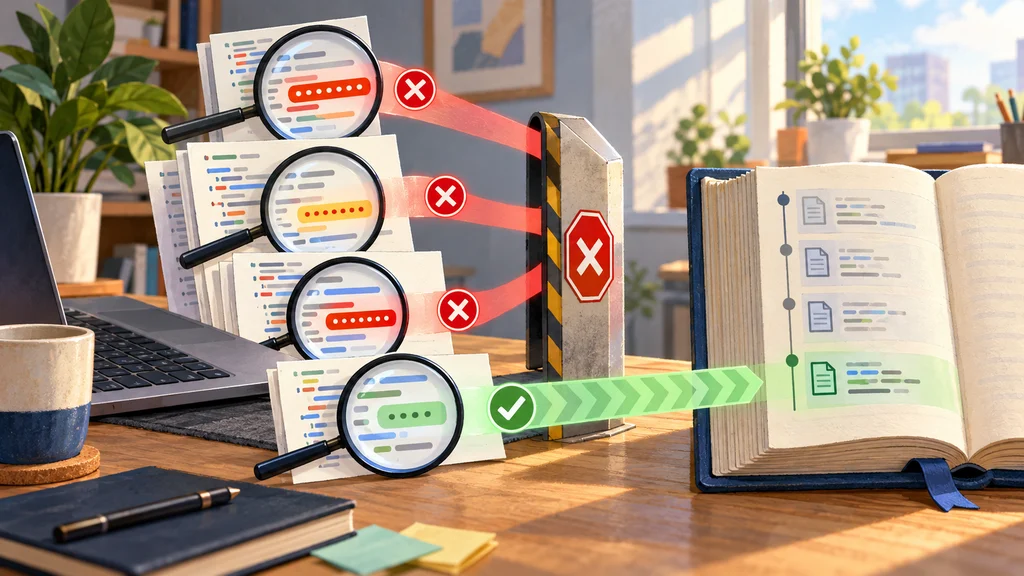
定型パターンのないパスワードを周辺コードから見分けるAIが、プッシュ時の漏えい阻止へ組み込まれた。GitHubによると、新しい分類モデルは候補群を2ミリ秒未満で判定する。プッシュ保護への導入は限定プレビューの段階にある。
候補値と周辺コードを分類モデルへ渡す
秘密情報検出用のModernBERT分類モデルは、候補の文字列を周辺コードの文脈とともに判定する。GitHubはMicrosoftの研究部門Microsoft Applied Sciencesと共同でモデルを追加学習し、決まった形式を持たない秘密情報までプッシュ保護の対象を広げた。
この分類モデルは、判定のためにコードや文章を生成しない。候補値が置かれた文脈を使い、秘密情報に当たるかを判断する。
候補群の判定は2ミリ秒未満
GitHubによると、新モデルは秘密情報の候補をまとめたバッチを2ミリ秒未満で判定する。この数値が指すのは候補群の判定時間であり、プッシュ処理全体の所要時間ではない。
具体的な動作例では、データベース接続URL、Kubernetes Secretのマニフェスト、Dockerfileに含まれるパスワードらしい値が阻止される。一方、仮の値として置かれたchangemeは許可される。
履歴へ入る前の阻止に文脈判定を使う
文脈を使った秘密情報の検出は、従来からプッシュ後の検査で利用されていた。今回の導入では、その判定をプッシュ保護にも組み込み、送信時に定型パターンのない秘密情報を阻止する。
プッシュ保護が認証情報を検出すると、リポジトリ履歴に入る前に送信を止める。開発者やエージェントは、秘密情報が履歴に残る前に変更を修正することができる。
プッシュ保護は限定提供、既存検出は自動更新
新モデルを使うプッシュ保護は、10月7日の発表時点で限定プレビューとして提供されている。一方、既存のAI秘密情報検出を利用する組織には、同日から新モデルへの自動更新が始まった。
GitHubは10月中に、Enterprise CloudとGitHub Teamsで秘密情報保護製品GitHub Secret Protectionを利用する組織へ、新しいプッシュ保護を提供する予定だ。この機能の利用はAIクレジットの消費対象になる。