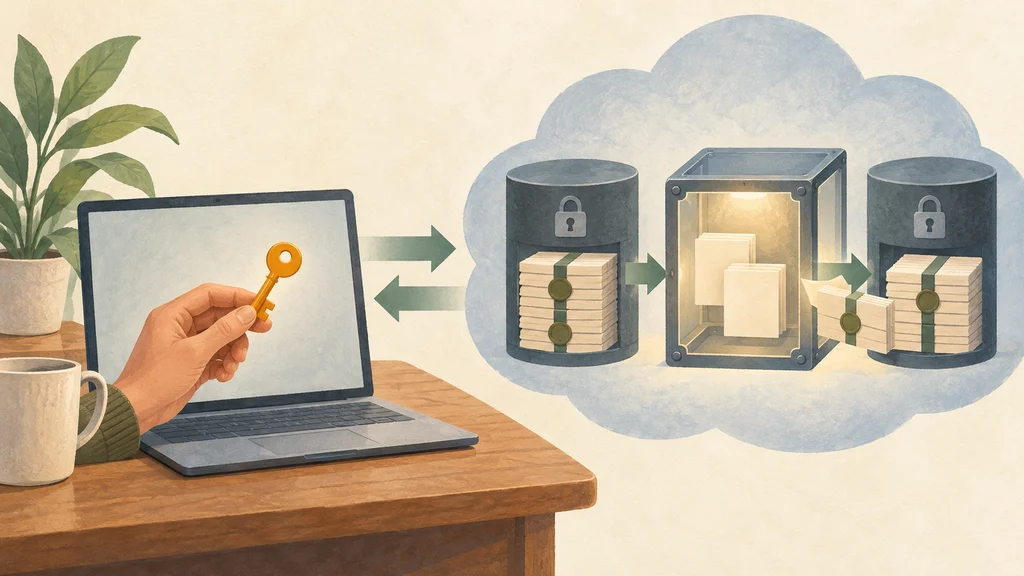
AIの文脈をクラウドに暗号化して残し、復号の鍵は利用者の端末だけに置く。Googleは、AI向けクラウド基盤Private AI Computeへ永続メモリーを追加する構成を公開した。処理をまたいだ記憶と複数端末での継続利用を目指す設計で、運用開始を伝えるものではない。
処理ごとに消していた文脈に永続保存先を設ける
Googleによると、AI向けクラウド基盤Private AI Computeは、従来、処理が終了すると文脈を消去するステートレスな方式だった。新構成ではサーバー側に永続メモリーを追加し、時間と端末をまたいで支援に必要な文脈を保持する計画だ。
今回公開されたのは、この文脈を暗号化して保存する構成である。処理ごとに文脈を消す従来の境界を、利用者別の保存領域へ文脈を引き継ぐ設計へ広げている。
保存先をクラウドに置き、鍵は個人端末に残す
永続メモリーは、利用者別のデータベースを暗号化して保持する。保存された情報を復号するための鍵は、利用者の個人端末だけが保持する設計だ。
Googleは、この鍵管理によってGoogle自身も保存データを読み出せないとしている。クラウド側に保存先を設けながら、復号に必要な鍵の保持先を利用者の端末に限定する。
隔離メモリーで復号し、新しい文脈を再び暗号化する
保存した文脈をAIが使う際には、認証済みのエンドツーエンド暗号化通信路で端末とクラウドを接続する。接続先は、ハードウェアで保護された隔離実行環境である。
隔離実行環境は、その内部のメモリーでデータを一時的に復号して要求を処理する。処理によって生じた新しい文脈も保存し、直ちに暗号化する設計で、読み出しから更新後の保存までをこの保護された環境内で扱う。
個人データの送信前にサーバーソフトウェアを検証する
この隔離環境へ接続する端末には、サーバーソフトウェアを確かめる仕組みも用意する。Googleは、そのための改ざんを防ぐ公開記録を公表した。
端末は個人データを送る前に、接続先のソフトウェアが真正なもので、改変されていないことを検証できるようになる予定だ。暗号化した情報を預ける構成に、処理を担うソフトウェアを送信前に確認する手順を組み合わせる。