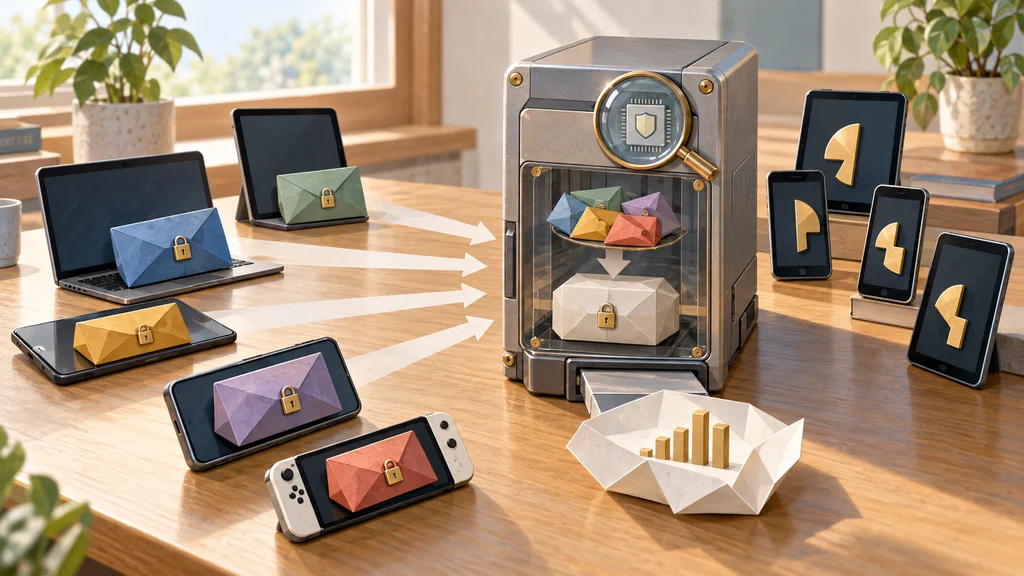
端末からの情報提出を1回のメッセージで完了し、個別の生データをサーバー内で復元せずに集計する暗号方式が登場した。Googleは、集計値だけを復号する暗号技術と、実行コードを検証するハードウェアの仕組みを組み合わせた。
端末の情報提出を1回のメッセージで完了する
Googleが開発した秘密集計の新方式は、端末が安全に情報を提出するための通信を1回のメッセージで完了する。従来の対話型の方式で必要だった、サーバーとの複数ラウンドのやり取りのためにオンラインで待ち続ける条件を取り除いた。
Googleは、従来方式で端末が長時間接続を維持する必要が、広い利用を妨げていたと説明している。新方式はこの提出経路を変えつつ、集計対象のデータを暗号文として扱う。
暗号文をまとめ、集計値だけを復号する
暗号処理の中核には、格子ベースのプロトコルを使う。端末は、暗号文を集約すると元のメッセージと暗号鍵も集約されるように、データを暗号化する。
サーバーが集計値を取り出す際には、その集計値だけを復号できる鍵を用いる。端末ごとの値を順番に平文へ戻すのではなく、暗号化された入力をまとめた結果が復号の対象となる。
端末の委員会が復号を支え、鍵を分散する
集計値の復号を支えるのが、端末で構成する小規模な委員会だ。委員会は、差分プライバシーのためのノイズを加えた集計値を復号する際に役立つ補助情報を保持する。
端末は利用可能な状況に応じて、低い頻度で委員会に参加する。復号鍵は複数の参加者に分散して保持され、それぞれが暗号化データの機密性を保つ役割を担う。
TEE内でも個別データを復元せず、実行コードを検証する
Googleはこの暗号プロトコルを、機密性を保つ連合分析システムに統合し、保護された実行環境であるTEEと組み合わせた。暗号層によって個別の生データはTEE内を含むサーバーメモリーで露出も復元もされず、端末外で平文を処理するのは集計・匿名化を終えた最終段階だけだとしている。
TEEは、実行するプログラムを確かめるアテステーションにも使う。この仕組みにより参加者は、公開コードが正しくコンパイル・実行され、意図した秘密集計プロトコルが動いていることを検証できる。