OSSの脆弱性検出に、AIが生成した報告を人の確認を待たずに保守担当者へ届ける経路が加わった。OSS Scannerは、無料の定期スキャンに再現用コードや修正案を組み合わせ、希望するプロジェクトへ提供する。
人手の確認で滞留する候補に別の報告経路を設ける
AI開発企業Anthropicは、OSS向け脆弱性検出サービスOSS Scannerを開始した。参加プロジェクトには無料で定期スキャンを提供し、言語モデルClaude Mythosを含む最も強力なモデルで報告を生成する。
提供元によると、直近6カ月で見つけた脆弱性候補は2万9000件を超えるが、人手で確認・選別できたのは約6000件だった。人が確認した問題の協調的な脆弱性開示は継続しながら、希望者にはモデルの出力を人の確認・選別なしで届ける経路を追加した。
ビルド後の仮想マシンをネット接続のない環境へ移す
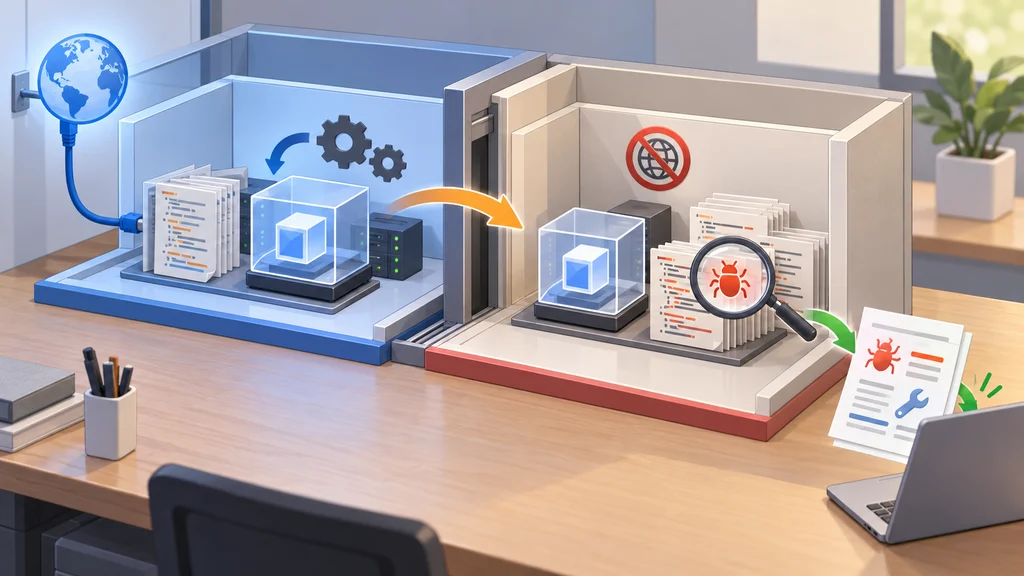
スキャン対象のプロジェクトは、隔離された仮想マシン内で、ネット接続を使ってビルドされる。ビルドが終わると、その仮想マシンをインターネット接続のないネットワークへ移し、脆弱性の調査を実行する。
参加プロジェクトは、環境構築と依存関係の導入、ビルド手順を指定するDockerfileを提供する。任意の設定文書threat_model.mdでは、守るべきセキュリティ目標や深刻度の判定基準、調査対象と対象外の範囲をスキャナーへ伝えることができる。
再現用コードと修正案を保守担当者へ届ける
検出結果の報告には、単独で実行できる再現用コードと、脆弱性の説明が含まれる。可能な場合は、不具合が導入された変更を特定した結果と修正案も付き、保守担当者が確認と修正に使う材料を受け取れる。
報告はプロジェクトが指定した連絡先へメールで送られる。Anthropicは、この未確認の検出結果に90日間の開示期間を設けず、結果を公開しない。
初期評価の97件中85件が既存の開示基準を満たす
Anthropicは初期版の評価で、48プロジェクトから得た深刻度がcriticalまたはhighの97件を、専門の侵入テスト担当者に確認させた。そのうち85件、約88%が、既存の協調的な脆弱性開示の基準を満たしたとしている。
残る12件のうち11件は実在する問題だったが、既知の問題や同じスキャンの検出結果と重複し、1件は誤検出だった。保守担当者からは、深刻度の過大評価やプロジェクトの脅威モデルの誤解を指摘されることもあり、問題の実在性と深刻度の判定は区別する必要がある。