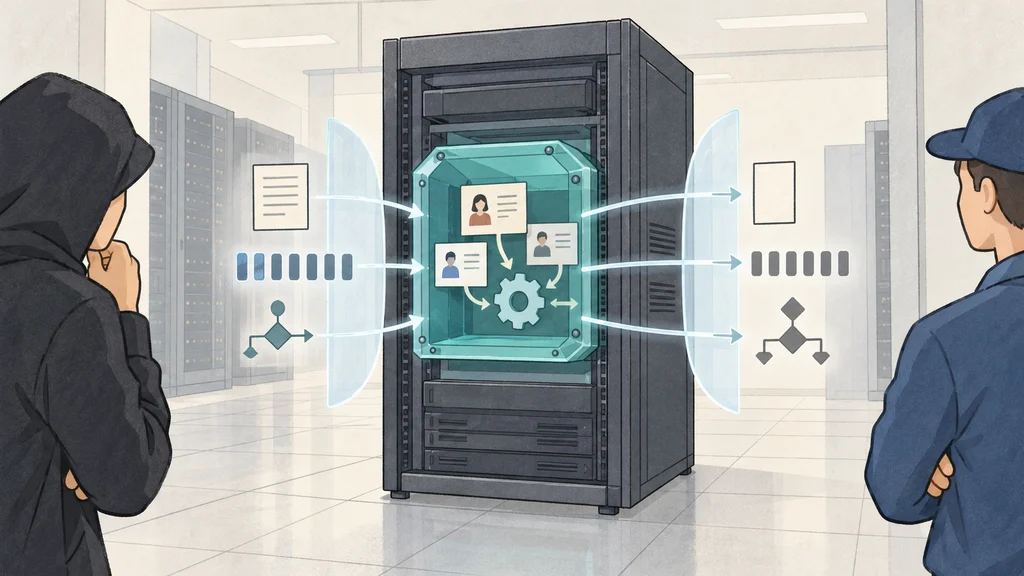
個人データ解析で、計算結果だけでなく処理経路を観測される場合まで情報漏洩を数理的に制限するアルゴリズムが開発された。高信頼実行環境TEEに、安全性指標FODPを組み合わせ、内部データへの直接アクセスと処理の観測の両方に対応する。
サーバー1台で不正ユーザーと管理者に対応
統計数理研究所の村上隆夫准教授、電気通信大学の清雄一教授、産業技術総合研究所の江利口礼央研究員は、個人データを保護しながら解析するアルゴリズムを開発した。このアルゴリズムは、一部の悪意あるユーザーが不正を試みてもデータ漏洩を防ぐ「拡張型シャッフルモデル」を、サーバー1台で実現する。
サーバーには高信頼実行環境のTEE(Trusted Execution Environment)を搭載する。TEEが内部データの閲覧・改ざんをサーバー管理者からも防ぐことで、ユーザー側の不正に加えて管理者による内部データへのアクセスにも対応する。
内部データを隠しても処理経路に漏洩リスク
TEE内部のデータには、メモリアクセスパターンや制御フローを手掛かりに情報が漏れるリスクがある。こうした処理の観測に基づくサイドチャネル攻撃は、内部データを直接閲覧する攻撃とは異なる経路で情報を得るため、今回の開発ではこの観測も安全性の評価対象に含めた。
FODPが三つの観測をまとめて保護対象に
新しい安全性指標FODP(Fully Oblivious Differential Privacy)は、攻撃者がアルゴリズムの出力、メモリアクセスパターン、制御フローのすべてを入手する条件を扱う。その条件でも、内部データに関する情報をほとんど得られないことを数理的に保証する。
データ解析アルゴリズムは、この指標を満たすように設計された。安全性の保証範囲に処理の観測を含めることで、メモリアクセスパターンや制御フローに基づくサイドチャネル攻撃にも対応する。
既存手法との比較で精度と実行時間を評価
産業技術総合研究所は、開発したアルゴリズムを既存のアルゴリズムやモデルと比較し、高い精度と効率性を達成できることを確認したとしている。効率性は短い実行時間として評価されており、処理の観測まで保護対象に含めた解析について、精度と実行時間の両面で結果を示した。