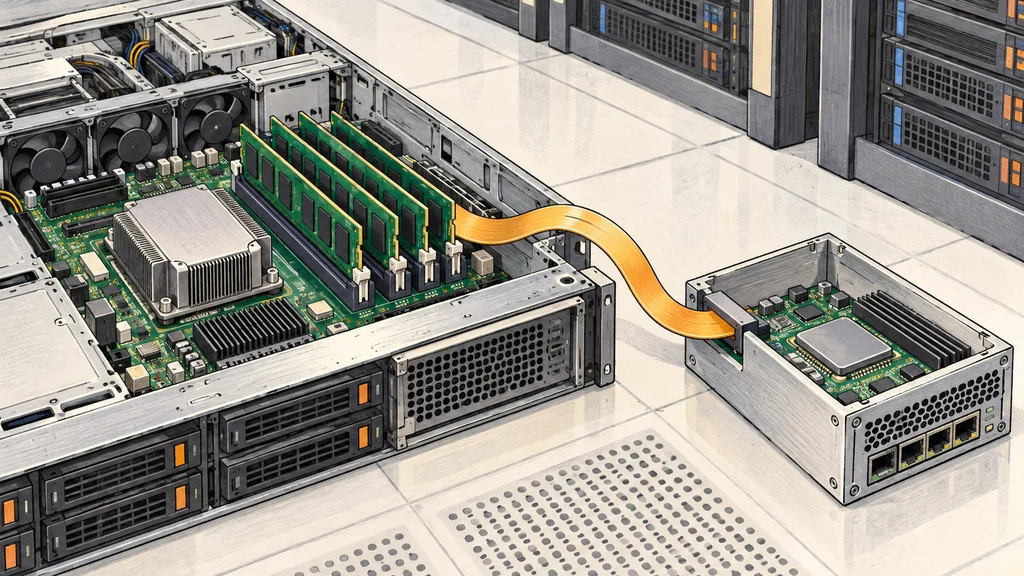
AIサーバーの脅威検知とポリシー適用を、ホストから独立した専用プロセッサーで実行する。NVIDIAは、データ処理プロセッサーBlueField-4とソフトウェア基盤DOCAを使い、ホストのメモリーを外側から検査するセキュリティ構成を示した。
保護対象から監視の実行環境を切り離す
NVIDIAによると、データ処理プロセッサー(DPU)のBlueFieldは、独自の信頼された実行領域にインフラとセキュリティのサービスを置く。保護対象のホストとは実行環境を分け、監視やポリシー適用をDPU側で担う。
従来のホスト上の保護ソフトウェアは、保護対象と信頼境界やシステム資源を共有する。セキュリティ処理を隔離したDPUへ移す構成について、NVIDIAは、ホストやワークロードが侵害されても監視、ポリシー適用、テレメトリー収集は動作するとしている。
ホストのメモリーからプロセスの状態を読み取る
この隔離された環境で動く実行時の脅威検知サービスがDOCA Argusである。DOCAの直接メモリーアクセス機能を使い、ホストの揮発性メモリーから特定部分を読み取るため、ホスト上に監視用のソフトウェアエージェントを置く方式に依存しない。
解析対象を見つける際には、ホストのLinuxカーネルのバージョンを自動識別し、バージョン別のメモリーマップを適用する。x86とArm64に対応し、特定したメモリー構造のデータを、プロセス、スレッド、実行状態などの運用情報へ変換する。
読み取った状態をイベントとアラートへ分ける
メモリーから得た運用情報は、ポリシーエンジンによる継続的な解析へ渡る。解析では無関係な活動を除外しながら、運用上の変化やセキュリティ上の兆候を識別する。
検出内容は、状況把握に使うイベントと、調査や対応を要するアラートに分かれる。イベントが運用状況の文脈を伝える一方、アラートは差し迫った脅威や不審な挙動を示す。
検知をストレージとネットワークの制御へつなぐ
DOCAセキュリティスタックは、実行時の脅威検知に加え、データへのアクセスとネットワーク通信も扱う。DOCA Argusが脅威検知を担い、ストレージアクセス制御機能のDOCA Vaultがファイルベースのストレージへのゼロトラストアクセスを、ネットワーク制御機能のDOCA Flowがポリシー適用を担う。
NVIDIAによると、BlueFieldは収集したテレメトリーとセキュリティデータを、GPUで高速化したシステムへ送る。AIによる解析で得た情報を使い、DPU上で保護の設定やポリシー適用を動的に調整する構成である。