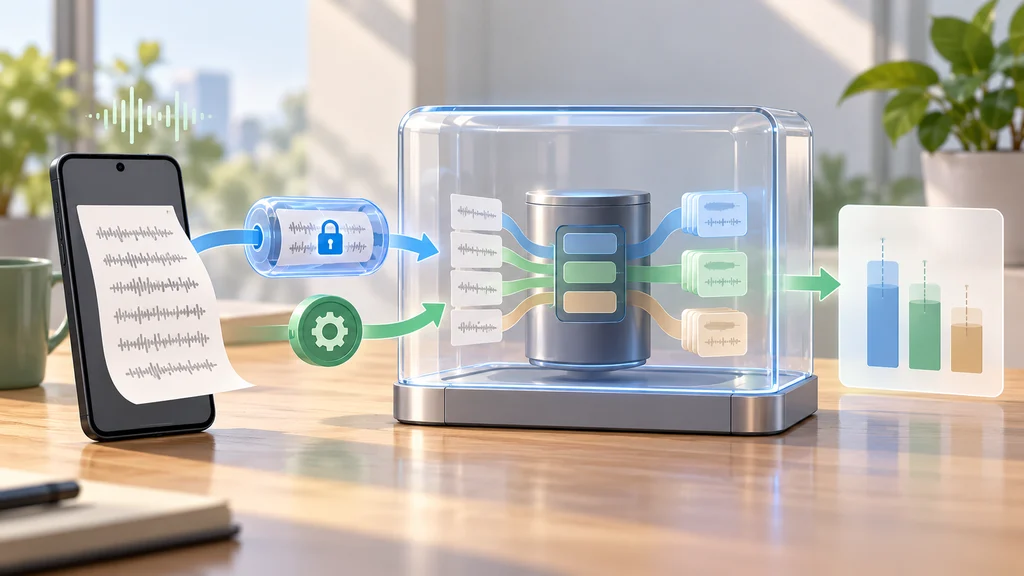
Pixelの録音アプリで、文字起こしを隔離環境内のAIが分類し、個人の影響を抑えた話題別集計だけを取り出す方式が導入された。復号鍵を承認済みの処理にだけ渡すことで、分析の用途も制限する。
分析対象を端末で選び、許可する処理も指定する
Googleは、Pixel向け録音アプリRecorderに、プライバシー保護分析方式のprovably private insights(PPI)を導入した。対象になるのは、設定の「Improve for everyone」を有効にした利用者の文字起こしの一部である。
この方式を支える分析基盤のconfidential federated analytics(CFA)では、端末が分析用データを暗号化して送る際に、サーバーへ許可する処理手順も指定する。送信する内容に加え、その内容を復号して実行できる処理の範囲を端末側から定める。
復号鍵を承認済みの処理だけへ渡す
暗号化されたデータの鍵は、外部から隔離された実行環境であるTEE内の鍵管理サービスが管理する。復号鍵を渡す先は端末が承認した処理手順に限定され、データの暗号化と処理の許可が同じ分析経路で結び付く。
Recorderの鍵保管基盤には、CPUの隔離機能であるAMD SEV-SNPと、実行状態を証明するソフトウェア基盤Project Oakを使う。この構成が鍵を保護し、承認された処理へ文字起こしを引き渡す入口になる。
AIの分類を利用者単位で保護された集計へ変える
復号された文字起こしは、AMD SEV-SNPによるTEE内で動く言語モデルGemma 3 4Bが受け取り、話題別に分類する。その分類結果を数え上げ、利用者単位の差分プライバシーを満たすノイズを加えたヒストグラムへ変換することで、一人の利用者が出力へ与える影響を抑える。
差分プライバシーの保証は、分類を指示するプロンプトではなく集計アルゴリズムに適用される。このため、分析したい問いに合わせてプロンプトを変更することができる。Googleによると、未加工の文字起こしはTEEの外へ出ず、Googleへ渡されるのは保護された分類別の集計値だけである。
公開コードと実行状態を照合できるようにする
Googleは、このLLMを使う分析処理を、CFAの実装群とともにオープンソースの分析ソフトウェア群Google Parfaitで公開した。プライバシーに関わる処理系は再現可能なビルドに対応し、分析ワークフローの署名も公開されている。
公開された実装にTEEの実行状態証明を結び付けることで、外部の検証者は、分析に使うコードと実際に動くコードを照合できる。Googleは、この検証による保証には現行TEEの既知の弱点という条件があるとしている。